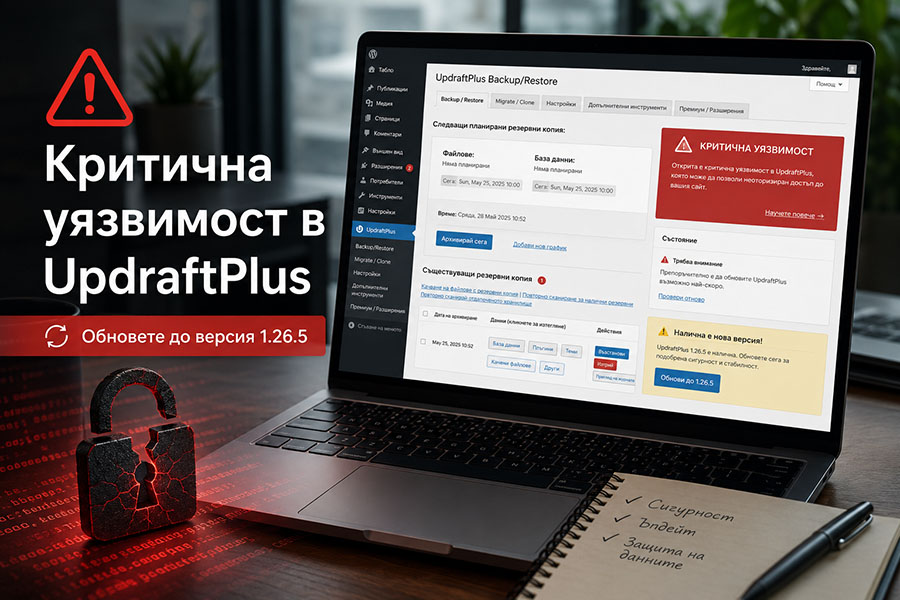
Критична уязвимост в популярния WordPress плъгин UpdraftPlus: WP Backup & Migration Plugin поставя под риск сайтове, които използват уязвими версии на разширението и са били свързвани с UpdraftCentral или работят с активен Migrator ключ. Проблемът позволява на неоторизирани нападатели да заобиколят проверките за достъп и да изпълняват команди с администраторски права.
Уязвимостта е проследявана като CVE-2026-10795 и засяга всички версии на UpdraftPlus до и включително 1.26.4. Корекцията вече е налична във версия 1.26.5, като потребителите трябва да актуализират плъгина незабавно.
Какво представлява UpdraftPlus
UpdraftPlus е един от най-използваните WordPress плъгини за архивиране, възстановяване и миграция на сайтове. Собствениците на сайтове го използват за създаване на резервни копия, преместване между хостинг доставчици, възстановяване след технически проблеми и защита срещу загуба на данни.
Плъгинът има над 3 млн. активни инсталации и поддържа съхранение на резервни копия в различни облачни и отдалечени услуги, включително Google Drive, Dropbox, Amazon S3, FTP и други.
Защо уязвимостта е опасна
Най-сериозният риск идва от факта, че атаката не изисква вход в WordPress профил. Нападателят не трябва да разполага с потребителско име, парола или съществуващ акаунт в засегнатия сайт.
Според анализа на Wordfence проблемът е свързан с функцията UpdraftPlus_Remote_Communications_V2::wp_loaded. Уязвимостта е класифицирана като authentication bypass – заобикаляне на удостоверяването. Това означава, че нападател може да прескочи механизма, който трябва да потвърди дали дадена команда идва от легитимен администратор.
На практика това отваря възможност за изпращане на фалшиви RPC команди, които плъгинът може да приеме като валидни администраторски действия.
Не всички сайтове с UpdraftPlus са еднакво изложени
Важно уточнение е, че наличието на UpdraftPlus само по себе си не означава автоматично, че всеки сайт може да бъде експлоатиран по един и същи начин.
Според официалния changelog на плъгина проблемът засяга сайтове с активен Migrator ключ при платените версии или UpdraftCentral ключ при безплатните и платените версии. Wordfence допълва, че най-рискови са сайтовете, които преди това са били свързвани с UpdraftCentral – системата за дистанционно управление на WordPress инсталации.
Това не намалява сериозността на случая, но е важно за правилната оценка на риска. Най-разумното действие остава незабавна актуализация до версия 1.26.5 или по-нова.
Как работи пробивът
Проблемът идва от недостатъчна проверка на формата на съобщенията за отдалечена комуникация. При определени условия проверката на подписа може да бъде заобиколена, а неуспешна операция по декриптиране да доведе до предвидим криптографски ключ.
Казано по-просто, плъгинът трябва да отхвърля съмнителни или неправилно подписани команди. Вместо това уязвимият механизъм може да позволи създаването на фалшива команда, която изглежда достатъчно легитимна, за да бъде изпълнена от името на свързания администратор.
Така нападателят може да изпълни действия, които обикновено са достъпни само за администратор – например качване и активиране на злонамерен WordPress плъгин.
Риск от пълен контрол над сайта
Особено опасният сценарий е свързан с remote code execution – отдалечено изпълнение на код. В този случай нападател може да качи злонамерен плъгин, който съдържа PHP код, и да го активира в засегнатия WordPress сайт.
След активиране на такъв плъгин кодът може да се изпълнява директно на сървъра. Това създава риск от пълен компромис на сайта, включително кражба на данни, добавяне на malware, промяна на файлове, създаване на backdoor достъп или използване на сайта за последващи атаки.
Точно това превръща уязвимостта от проблем с удостоверяването в реален риск от превземане на сайт.
Wordfence отчита активни атаки
Wordfence съобщава за активни опити за експлоатиране на уязвимостта. В базата данни на компанията са отчетени над 10 000 блокирани атаки срещу този проблем в рамките на последните 24 часа към момента на проверката.
Това не означава, че толкова сайтове са били успешно компрометирани, но показва, че уязвимостта вече е обект на реален интерес от страна на нападатели.
Какво трябва да направят администраторите
Всички собственици и администратори на WordPress сайтове, които използват UpdraftPlus, трябва незабавно да проверят инсталираната версия на плъгина. Ако тя е 1.26.4 или по-стара, разширението трябва да бъде актуализирано до 1.26.5 или по-нова версия.
Препоръчително е също да се провери дали сайтът е бил свързван с UpdraftCentral или използва Migrator функционалност. При съмнение за компрометиране трябва да се направи преглед на инсталираните плъгини, администраторските акаунти, последните промени по файловете и логовете на сайта.
Администраторите трябва да обърнат специално внимание на неизвестни нови плъгини, подозрителни PHP файлове, необясними промени в потребителите с администраторски права и необичайна активност в хостинг акаунта.
Корекцията вече е налична
UpdraftPlus публикува версия 1.26.5 на 5 юни 2026 г. В описанието на актуализацията се посочва, че предишни версии съдържат дефект, който позволява неоторизирани операции при сайтове с активен Migrator ключ или UpdraftCentral ключ.
Потребителите не трябва да отлагат актуализацията. При WordPress сайтовете подобни уязвимости често започват да се използват масово малко след публичното им разкриване, особено когато засягат плъгин с милиони активни инсталации.