Издадено е предупреждение за уязвимост в добавката към WordPress плъгина Contact Form 7, която позволява на неавтентикирани нападатели „лесно“ да стартират изпълнение на отдалечен код (Remote Code Execution). Уязвимостта е оценена като висока – 8.8 от 10 по скалата CVSS за тежест на заплахите.
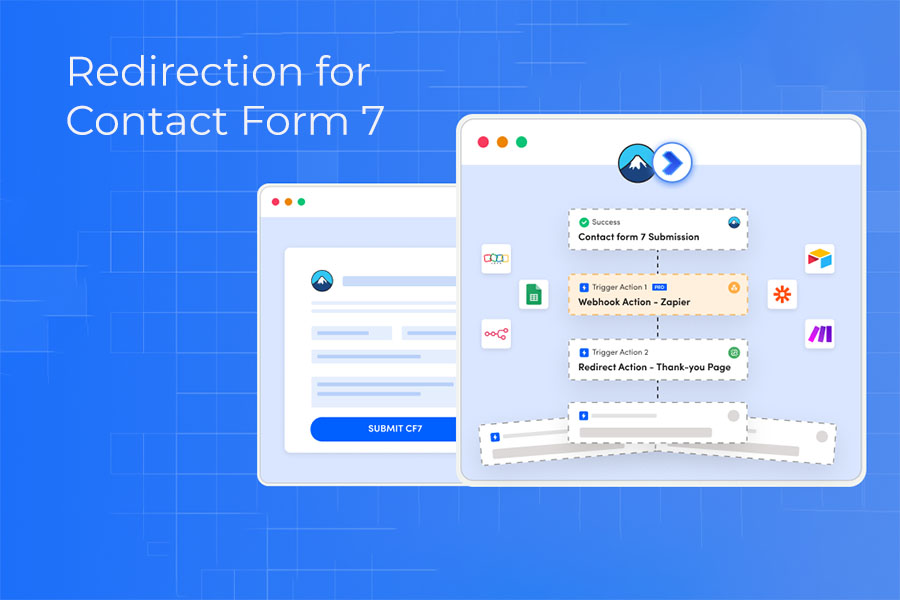
Redirection for Contact Form 7 Plugin
Уязвимостта засяга плъгина Redirection for Contact Form 7 за WordPress, който е инсталиран на над 300 000 уебсайта. Този плъгин разширява функционалността на популярния Contact Form 7 и позволява на собствениците на сайтове не само да пренасочват потребителя към друга страница, но и да съхраняват информацията в база данни, да изпращат имейл известия и да блокират спам заявки чрез формуляри.
Причина за уязвимостта
Уязвимостта произхожда от функция в самия плъгин. В WordPress функциите представляват PHP кодови откъси, които изпълняват конкретни задачи. Конкретната уязвима функция се нарича delete_associated_files. Тя съдържа недостатъчна проверка на пътя до файлове (insufficient file path validation), което означава, че не валидира правилно какви стойности може да въведе потребителят във функцията, която изтрива файлове.
Този пропуск позволява на атакуващия да посочи път към произволен файл, който да бъде изтрит.
По този начин нападателят може да въведе път като например ../../wp-config.php и да изтрие критичен файл като wp-config.php, което отваря пътя за Remote Code Execution (RCE) атака.
Атаките от тип RCE позволяват на нападателите да изпълняват злонамерен код отдалечено – от всяка точка на интернет – и да получат пълен контрол над уебсайта.
Обяснение от Wordfence
От Wordfence съобщават:
„Това прави възможно за неавтентикирани нападатели да изтриват произволни файлове на сървъра, което лесно може да доведе до изпълнение на отдалечен код, когато бъде изтрит правилният файл (като например wp-config.php).“
Засегнати версии и препоръки
Уязвимостта засяга всички версии на плъгина до и включително версия 3.2.4.
На потребителите на засегнатия плъгин се препоръчва незабавно да актуализират до последната налична версия, за да защитят своите сайтове.