Wordfence публикува предупреждение относно WordPress плъгина Malcure Malware Scanner, в който е открита уязвимост с ниво на сериозност 8.1. Към момента на публикуване не съществува пач, който да отстранява проблема.
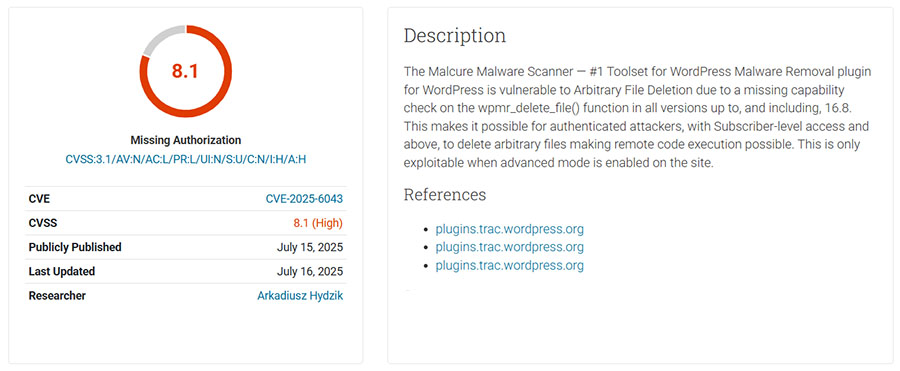
Уязвимост в Malcure Malware Scanner
Плъгинът Malcure Malware Scanner, инсталиран на над 10 000 WordPress сайта, е уязвим на „произволно изтриване на файлове“ поради липсваща проверка на права (capability check) в функцията wpmr_delete_file(), достъпна за автентифицирани потребители.
Фактът, че атакуващият трябва да бъде логнат, леко намалява вероятността от експлоатация. Въпреки това, рискът остава висок, тъй като е достатъчно потребителят да има роля „subscriber“, което е най-ниското ниво на достъп и по подразбиране се дава при регистрация на сайт с включена регистрация.
Според Wordfence:
„Това позволява на автентифицирани атакуващи с достъп от ниво Subscriber нагоре да изтриват произволни файлове, което може да доведе до отдалечено изпълнение на код (remote code execution). Уязвимостта може да бъде експлоатирана само ако е активиран разширеният режим (advanced mode) на сайта.“
Днес излезе нов пач на плъгина, така че е препоръчително потребителите да приложат актуализацията или да деинсталират плъгина, за да ограничат риска.